关于PHP高危RCE漏洞紧急安全更新通知
分类:其他动态 更新时间:2026-10-22 浏览量:1624
尊敬的各位用户:
2026年10月21日,PHP 官方发布紧急安全更新,修复 CVE-2026-109618、CVE-2026-109619 两项高危漏洞。该组漏洞 CVSS v4.0 评分均为 9.2 分,风险等级【严重】,攻击者无需身份验证即可发起攻击,存在远程代码执行(RCE)风险。
请各位用户尽快完成以下安全加固操作:Linux 系统使用 PHP7.4 及以下版本的用户,请及时将 PHP 升级至 PHP7.4.34 ;Windows 系统用户,请参照宝塔官方临时缓解方案进行处置。
请大家高度重视本次安全风险,及时完成升级加固,保障站点安全稳定运行。
以下是Linux系统宝塔升级php版本操作步骤图:
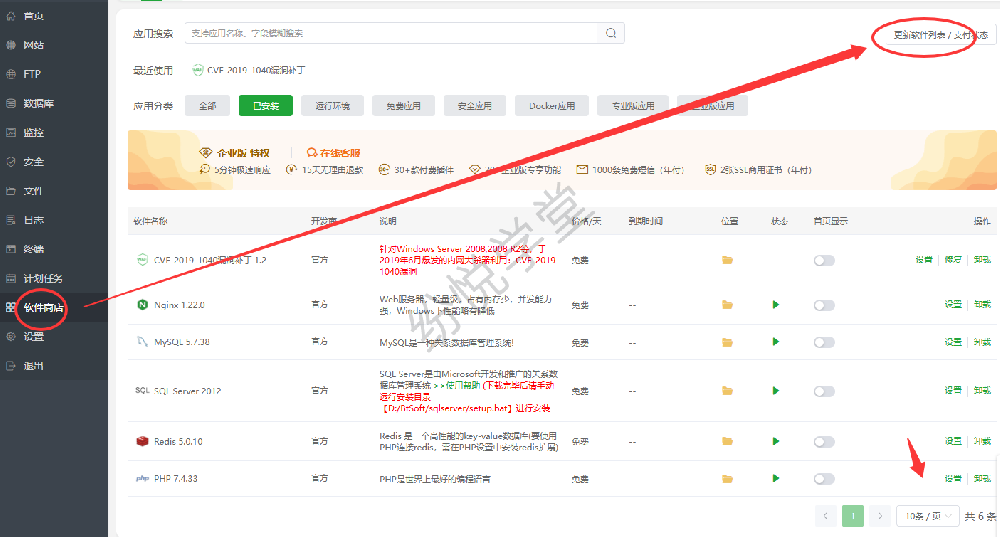
1、如果在宝塔【软件商店】→【已安装】列表里,PHP7.4 右侧**没有出现更新按钮**,请切换到软件商店页面,点右上角 **更新软件列表和支付状态**,刷新软件源缓存,刷新完成后再查看是否出现更新入口。
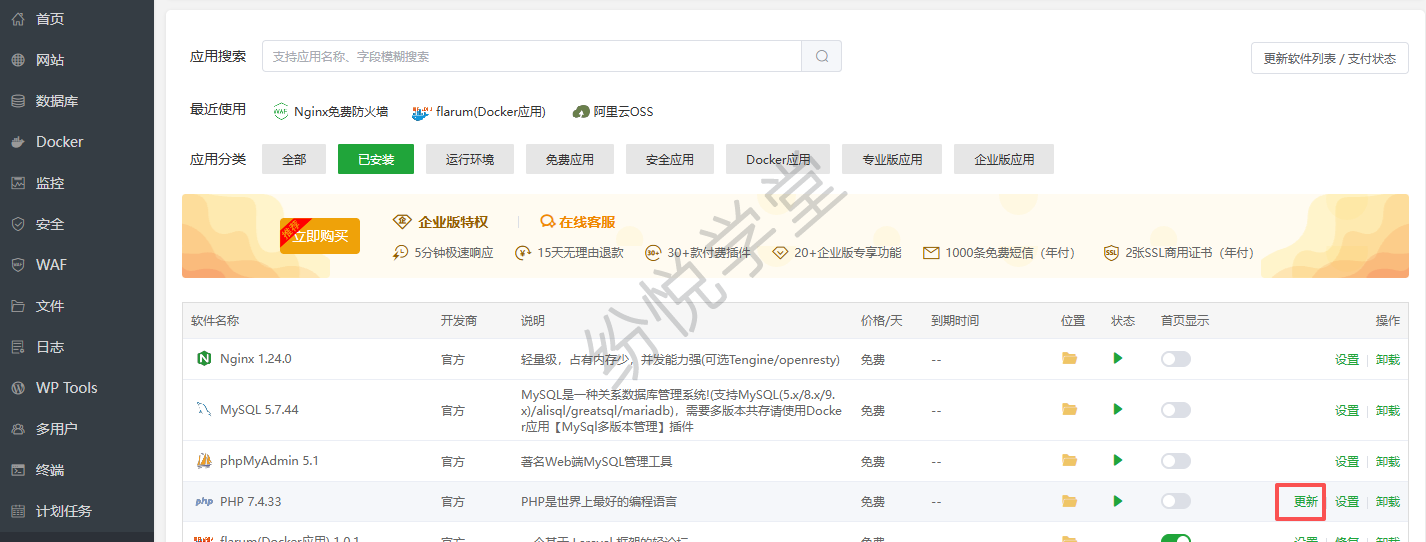
2、点击PHP 7.4.33右侧的“更新”按钮,把PHP版本更新至7.4.34版本。
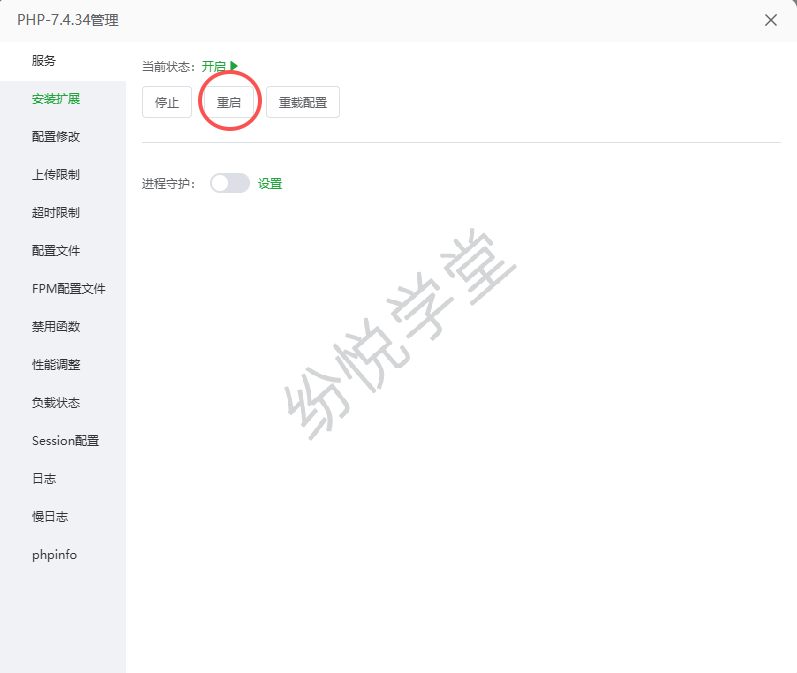
3、等待PHP更新完成后,重新启动PHP服务。